
Cảnh báo mã độc NFC relay trên Android: Chiêu trò chiếm đoạt tài khoản ngân hàng tinh vi
Hacker sử dụng kỹ thuật NFC relay kết hợp mã độc gián điệp để đọc trộm thẻ vật lý qua smartphone, âm thầm rút tiền ngân hàng mà nạn nhân không hề hay biết.
Một phương thức tấn công mạng tinh vi vừa được các chuyên gia an ninh mạng phát hiện, khai thác trực tiếp tính năng kết nối tầm gần (NFC) trên điện thoại thông minh Android. Thay vì chỉ lừa lấy mã OTP hay mật khẩu như trước, biến thể phần mềm độc hại mới có khả năng tự động chiếm đoạt dữ liệu thẻ và tài khoản ngân hàng mà không cần sự đồng ý từ người dùng.
Cơ chế tấn công kết hợp giữa thao túng tâm lý và công cụ gián điệp
Theo báo cáo từ hãng bảo mật Group-IB, chuỗi tấn công bắt đầu bằng kỹ thuật thao túng tâm lý (social engineering). Kẻ gian thu thập thông tin cá nhân của mục tiêu từ trước, sau đó mạo danh nhân viên ngân hàng hoặc cán bộ ngành điện lực để gọi điện, nhắn tin tiếp cận nhằm tạo sự tin tưởng.
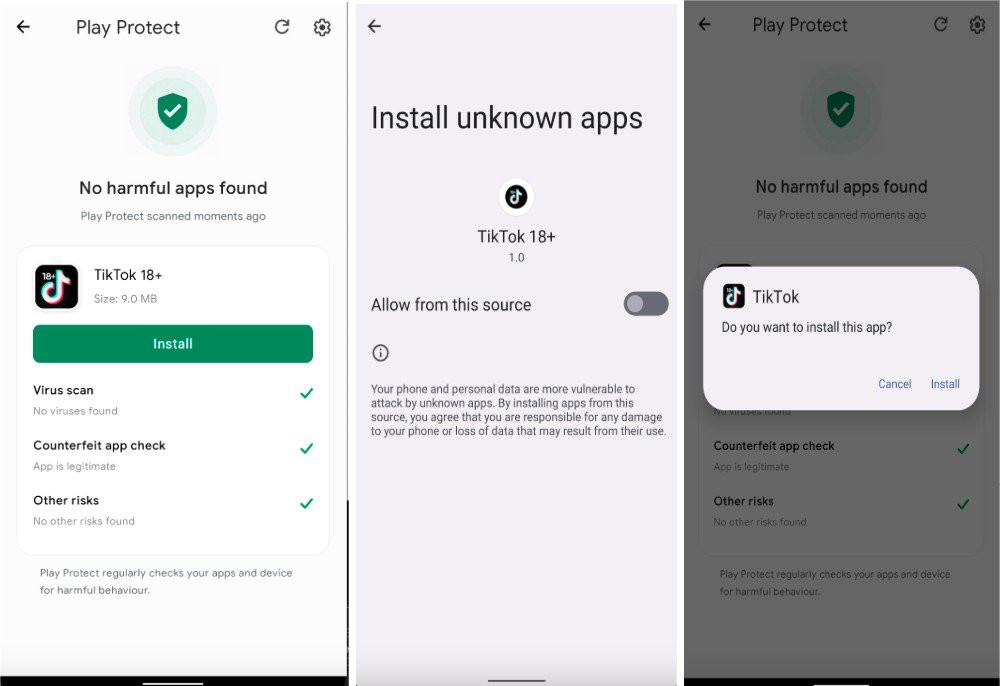
Khi nạn nhân mất cảnh giác, kẻ xấu hướng dẫn họ cài đặt tệp tin ứng dụng độc hại chứa mã độc điều khiển từ xa, điển hình như phần mềm gián điệp SpyNote. Sau khi chiếm quyền kiểm soát thiết bị, đối tượng tiếp tục cài cắm các thành phần xử lý dữ liệu NFC chuyên biệt và lừa nạn nhân áp thẻ ngân hàng vật lý vào mặt lưng điện thoại.
Nguyên lý hoạt động của kỹ thuật NFC relay
Kỹ thuật NFC relay vận hành dựa trên cơ chế truyền tiếp tín hiệu giao tiếp không dây theo thời gian thực giữa hai thiết bị riêng biệt:
- Thiết bị đọc (Reader): Chiếc smartphone của nạn nhân bị nhiễm mã độc đóng vai trò thu nhận dữ liệu không dây từ thẻ vật lý khi được áp vào máy.
- Hạ tầng chuyển tiếp: Toàn bộ gói tin giao tiếp được truyền ngay lập tức qua máy chủ điều khiển của kẻ tấn công.
- Thiết bị thanh toán (Emulator): Chiếc điện thoại thứ hai của kẻ gian tại một địa điểm khác đóng vai trò phương tiện thanh toán khống tại máy POS hoặc cây ATM.
Nhờ cơ chế này, tội phạm mạng có thể thực hiện các giao dịch không tiếp xúc mà không cần sở hữu thẻ vật lý hay tìm cách sao chép phôi thẻ như các phương thức truyền thống. Dữ liệu từ Group-IB cho thấy có hơn 54 tệp APK liên quan đến các chiến dịch NFC malware đang được phân phối ngầm.
Các biện pháp phòng tránh và xử lý khẩn cấp
Để bảo vệ tài khoản ngân hàng và dữ liệu cá nhân trước mối đe dọa từ mã độc NFC relay, người dùng thiết bị di động cần chủ động tuân thủ các nguyên tắc an toàn:
- Tuyệt đối không cài file APK lạ: Không tải hoặc cài đặt các tệp tin được gửi qua SMS, email, mạng xã hội hoặc các website không rõ nguồn gốc.
- Cảnh giác với quyền Trợ năng (Accessibility): Từ chối cấp quyền Trợ năng, quyền hiển thị đè màn hình hoặc quyền quản trị thiết bị cho các ứng dụng không rõ danh tính.
- Xác thực qua kênh chính thống: Ngắt cuộc gọi ngay lập tức nếu có người tự xưng là nhân viên ngân hàng yêu cầu cài app, cập nhật sinh trắc học hoặc xử lý tài khoản.
- Xử lý khi nghi ngờ bị nhiễm mã độc: Lập tức ngắt kết nối mạng, đưa điện thoại về chế độ an toàn (Safe Mode) để gỡ ứng dụng hoặc khôi phục cài đặt gốc, đồng thời liên hệ ngân hàng để khóa thẻ và tài khoản khẩn cấp.