
Cảnh báo mã độc Android mới đánh cắp mã PIN ngân hàng
Một mã độc Android mới có tên RatHat có thể đánh cắp mã PIN, mật khẩu, mã xác thực và duy trì quyền truy cập vào điện thoại ngay cả khi người dùng đã xóa ứng dụng độc hại.
Các nhà nghiên cứu bảo mật vừa phát hiện RatHat, một loại mã độc Android nhắm vào người dùng dịch vụ ngân hàng với khả năng giả mạo giao diện, đánh cắp thông tin xác thực và đặc biệt là tự duy trì quyền truy cập trên thiết bị.
Theo các nhà nghiên cứu của Zimperium, công ty chuyên về an ninh mạng, RatHat lợi dụng một số chức năng có sẵn trên Android, trong đó có tính năng hỗ trợ người khuyết tật và chế độ dành cho nhà phát triển, để giành quyền kiểm soát sâu hơn đối với điện thoại.
Các nhà nghiên cứu cho rằng nhóm tin tặc đứng sau mã độc này có dấu hiệu hoạt động từ Trung Quốc.
Không chỉ đánh cắp mật khẩu ngân hàng
Chiến dịch phát tán RatHat bắt đầu từ những trang tải xuống giả mạo được quảng bá qua tin nhắn lừa đảo, quảng cáo độc hại và các diễn đàn bên thứ ba.
Người dùng được dụ tải về một gói cài đặt Android (APK) trông giống ứng dụng hợp pháp. Sau đó, ứng dụng hướng dẫn nạn nhân cấp quyền trợ năng, một chức năng vốn được Android cung cấp để hỗ trợ người khuyết tật tương tác với thiết bị.
Khi được cấp quyền này, RatHat có thể theo dõi hoạt động trên màn hình, đọc tin nhắn SMS và thông báo chứa mã xác thực dùng một lần (OTP), đồng thời thu thập thông tin về các ứng dụng đang được cài đặt.
Điều này khiến nguy cơ không chỉ dừng ở việc đánh cắp thông tin đăng nhập. Kẻ tấn công có thể thu thập nhiều dữ liệu cần thiết để tiếp cận tài khoản ngân hàng hoặc thực hiện các giao dịch trái phép.
Mã độc vẫn tồn tại ngay cả khi người dùng đã xóa ứng dụng
Đáng lo ngại nhất, RatHat được thiết kế để duy trì khả năng tồn tại sau khi người dùng gỡ bỏ ứng dụng.
Mã độc có thể hiển thị một màn hình giả thông báo việc gỡ cài đặt thất bại. Nhưng ngay cả trong trường hợp người dùng thực sự xóa được ứng dụng, một thành phần cục bộ của RatHat vẫn có thể tồn tại bên ngoài vòng đời thông thường của ứng dụng.
Nó liên tục kiểm tra xem gói ứng dụng còn tồn tại hay không. Nếu phát hiện đã bị xóa, thành phần này có thể cài đặt lại APK và khôi phục các quyền cần thiết mà không yêu cầu người dùng cấp lại theo cách thông thường.
Điều này khiến việc gỡ một ứng dụng độc hại chưa đủ để xử lý sự cố. Người dùng có thể nhìn thấy ứng dụng đã biến mất khỏi điện thoại, trong khi kẻ tấn công vẫn còn một con đường để duy trì quyền truy cập và đưa mã độc trở lại thiết bị.
AI được sử dụng để điều khiển điện thoại bị nhiễm
RatHat còn sử dụng các lớp giao diện web giả mạo có hình thức giống ứng dụng ngân hàng, tiền số hoặc thanh toán.
Khi người dùng mở ứng dụng mục tiêu, mã độc có thể phủ một giao diện giả lên trên màn hình thật để thu thập thông tin đăng nhập và mã PIN.
RatHat đồng thời theo dõi tọa độ thao tác chạm trên màn hình. Nhờ đó, nó có thể suy ra các chữ số mà người dùng nhập trên bàn phím mã PIN hoặc cách người dùng vẽ mẫu hình mở khóa điện thoại.
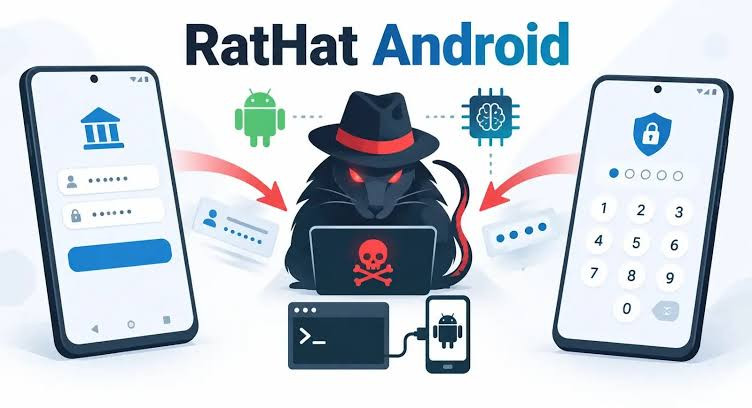
Đáng chú ý, các nhà nghiên cứu phát hiện RatHat gửi bản đồ trực tiếp của giao diện điện thoại tới một trợ lý AI tạo sinh để thực hiện một số nhiệm vụ tự động hóa. AI có thể giúp mã độc xác định một nút cụ thể, đọc nội dung trên màn hình hoặc quyết định thời điểm cần cuộn trang.
Cách tiếp cận này giúp RatHat thích ứng với các giao diện và ngôn ngữ khác nhau thay vì phụ thuộc hoàn toàn vào những vị trí chạm cố định. Đây là một dấu hiệu cho thấy AI có thể trở thành thành phần hỗ trợ cho các chiến dịch mã độc trên thiết bị di động.
Người dùng cần làm gì để phòng tránh?
Để hạn chế nguy cơ bị mã độc tấn công, người dùng nên thận trọng ngay từ khi cài đặt ứng dụng. Chỉ nên tải ứng dụng từ các kho chính thức, không truy cập các liên kết lạ được gửi qua tin nhắn hoặc quảng cáo không mong muốn. Đặc biệt, không nên cấp quyền Trợ năng cho những ứng dụng không thực sự cần chức năng này.
Người dùng cũng nên thường xuyên kiểm tra các quyền và tính năng đang được bật trên điện thoại. Nếu phát hiện thông báo bất thường, màn hình đăng nhập lạ hoặc những giao dịch không rõ nguyên nhân, cần liên hệ với ngân hàng bằng một thiết bị khác mà mình tin cậy để kiểm tra tài khoản.
Về phía ngân hàng và các đơn vị cung cấp dịch vụ thanh toán, cần tăng cường phát hiện những giao dịch được thực hiện từ các thiết bị có dấu hiệu bất thường, chẳng hạn xuất hiện ứng dụng phủ lên màn hình, can thiệp vào thao tác trên điện thoại hoặc kích hoạt các chức năng dành cho nhà phát triển. Với những giao dịch có nguy cơ cao, có thể yêu cầu khách hàng xác minh thêm trước khi hoàn tất.
Người dùng cũng không nên chỉ dựa vào mã OTP gửi qua tin nhắn SMS để bảo vệ tài khoản. RatHat được thiết kế để có khả năng chặn và đọc các tin nhắn chứa mã xác thực, qua đó tạo thêm cơ hội cho kẻ tấn công chiếm quyền truy cập tài khoản./.