iPhone có tính năng mới giúp phát hiện các hành vi lừa đảo
Apple vừa bổ sung tính năng Phát hiện rủi ro mạo danh trên iOS 27, giúp người dùng iPhone nhận diện dấu hiệu lừa đảo khi đang thực hiện giao dịch.
Trên hệ điều hành iOS 27, Apple đã bổ sung một lớp bảo vệ mới mang tên Phát hiện rủi ro mạo danh (Impersonation Risk Detection), nhằm hỗ trợ người dùng nhận biết các vụ lừa đảo phi kỹ thuật (social engineering scams) đang diễn ra.
Lừa đảo phi kỹ thuật là kiểu lừa đảo mà kẻ gian giả danh ngân hàng, cơ quan nhà nước hoặc người quen để gây áp lực, khiến nạn nhân tự thực hiện các hành động như chuyển tiền, đăng nhập tài khoản hoặc thay đổi thông tin bảo mật.
Khác với các cuộc tấn công bằng kỹ thuật, tức là tin tặc dùng các biện pháp kỹ thuật để phá mật khẩu hay vượt qua xác thực hai yếu tố (2FA), lừa đảo phi kỹ thuật khai thác chính người dùng. Khi nạn nhân bị thuyết phục và tự thực hiện giao dịch, những biện pháp bảo mật truyền thống có thể không phát hiện được bất thường.
Tính năng Phát hiện rủi ro mạo danh hoạt động như thế nào?
Khi sử dụng một ứng dụng tương thích và thực hiện hành động nhạy cảm, chẳng hạn thanh toán hoặc thay đổi mật khẩu, ứng dụng có thể yêu cầu iPhone đánh giá mức độ rủi ro.
Hệ thống phân tích các yếu tố như mẫu tương tác, thời điểm, bối cảnh sử dụng và một số dữ liệu cảm biến cơ bản để xác định dấu hiệu bất thường. Việc phân tích được thực hiện với các dữ liệu cần thiết trên thiết bị.
Kết quả được trả về ứng dụng dưới 1 trong 3 mức:
- Không rõ (Unknown): Không phát hiện bằng chứng về hoạt động đáng ngờ. Tuy nhiên, điều này không có nghĩa hành động đã được xác nhận là an toàn.
- Trung bình (Medium): Phát hiện một số dấu hiệu đáng ngờ.
- Cao (High): Phát hiện những dấu hiệu đáng ngờ nghiêm trọng.
Điểm đáng chú ý là Apple không trực tiếp quyết định ứng dụng phải làm gì với kết quả. Tùy thiết kế, ứng dụng có thể yêu cầu người dùng xác minh danh tính, trì hoãn giao dịch hoặc hiển thị cảnh báo trước khi cho phép tiếp tục.
Phát hiện rủi ro mạo danh được thiết kế theo hướng hạn chế việc chia sẻ dữ liệu cá nhân.
Apple cho biết họ không phân tích nội dung trong Ảnh, Tin nhắn hoặc Mail để tạo mức độ rủi ro. Ứng dụng yêu cầu đánh giá cũng chỉ nhận được kết quả rủi ro, thay vì các dữ liệu nền được sử dụng để tạo kết quả đó.
Tuy nhiên, cơ chế này không có nghĩa Apple hoàn toàn không biết bất kỳ thông tin nào liên quan. Theo tài liệu về quyền riêng tư của Apple, khi một ứng dụng yêu cầu đánh giá, Apple có thể biết loại hành động người dùng đang thực hiện, chẳng hạn đăng nhập hoặc thực hiện giao dịch, nhưng không biết ứng dụng cụ thể nào yêu cầu hay nội dung của hoạt động đó.
Cách bật tính năng Phát hiện rủi ro mạo danh
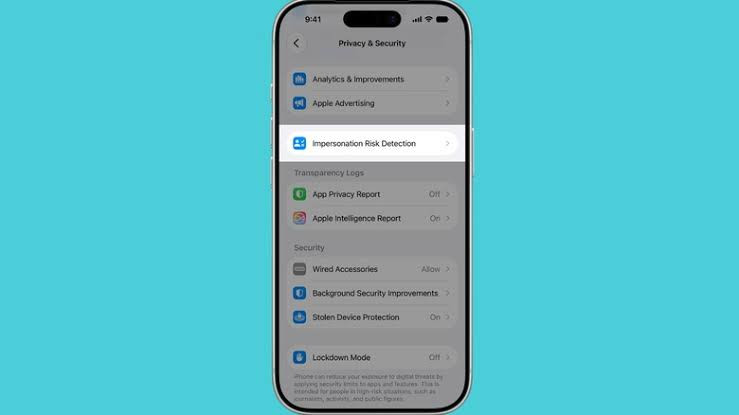
Tính năng này không tự động bảo vệ mọi ứng dụng mà chỉ hoạt động với những ứng dụng đã được hỗ trợ. Để bật tính năng, người dùng thực hiện:
Cài đặt → Quyền riêng tư & Bảo mật → Phát hiện rủi ro mạo danh → bật “Chia sẻ với nhà phát triển ứng dụng”.
Người dùng cũng có thể xem những ứng dụng nào đã yêu cầu đánh giá rủi ro và lý do yêu cầu, đồng thời điều chỉnh quyền truy cập của từng ứng dụng.
Apple lưu ý, nếu một người đang gọi điện hoặc nhắn tin và yêu cầu bạn tắt tính năng này, đó có thể là dấu hiệu đáng ngờ. Đáng chú ý, việc thay đổi cài đặt có thể mất tới 24 giờ mới có hiệu lực.
Phát hiện rủi ro mạo danh là một lớp bảo vệ bổ sung, chứ không thay thế các biện pháp an toàn khác như xác thực hai yếu tố, sử dụng mật khẩu mạnh hay kiểm tra độc lập trước khi chuyển tiền.
Apple cũng chưa công bố danh sách đầy đủ các ứng dụng hỗ trợ tính năng này. Do đó, việc bật tính năng không đồng nghĩa mọi giao dịch trên iPhone đều được kiểm tra.
Điểm đáng chú ý của công nghệ này nằm ở việc chuyển trọng tâm bảo mật từ “ngăn kẻ gian vượt qua hệ thống” sang “phát hiện khi người dùng đang bị thao túng”. Trong bối cảnh các vụ giả danh ngân hàng, cơ quan chức năng và người thân ngày càng tinh vi, đây có thể trở thành một lớp phòng vệ quan trọng bên cạnh các công cụ bảo mật truyền thống.
Phan Văn Hòa