Hàng loạt mã độc đang núp bóng ChatGPT
Công ty mẹ của Facebook cảnh báo về hàng loạt chiêu thức lừa đảo nhắm vào sự tò mò của người dùng đối với ChatGPT, xuất hiện rầm rộ trong thời gian gần đây.
 |
Nở rộ hình thức lừa đảo mạo danh ChatGPT. Ảnh: Shutterstock. |
ChatGPT đang là chủ đề được bàn tán xôn xao trong giới công nghệ. Tội phạm mạng cũng "dựa hơi" hiện tượng này để gia tăng hoạt động lừa đảo. Mới đây, Meta - tập đoàn mẹ của các mạng xã hội khổng lồ như Facebook, Instagram - vừa chỉ ra thủ đoạn lợi dụng ChatGPT nhằm phát tán mã độc.
Thủ đoạn tinh vi
Trong báo cáo kết quả nghiên cứu về mối đe dọa, nhóm bảo mật của Meta cho biết đã phát hiện các tiện ích mở rộng trình duyệt và ứng dụng dành cho thiết bị di động, tuyên bố cung cấp tính năng trò chuyện có hỗ trợ AI, giống như khi người dùng truy cập trực tiếp vào trang web chính thức của ChatGPT.
Các chuyên gia bảo mật tìm thấy gần 10 ứng dụng dạng này và chặn hơn 1.000 liên kết chứa mã độc, mạo danh ChatGPT.
Đáng chú ý, một số tiện ích mở rộng dành cho trình duyệt web, mạo danh ChatGPT đi kèm mã độc đã xuất hiện trên các kho ứng dụng web chính thức. Những kẻ xấu cũng sử dụng quảng cáo tìm kiếm trả tiền để tiếp thị các phần mềm chứa mã độc. "Từ quan điểm của một kẻ xấu, ChatGPT là tiền mã hóa mới", Giám đốc An ninh của Meta, Guy Rosen cho biết.
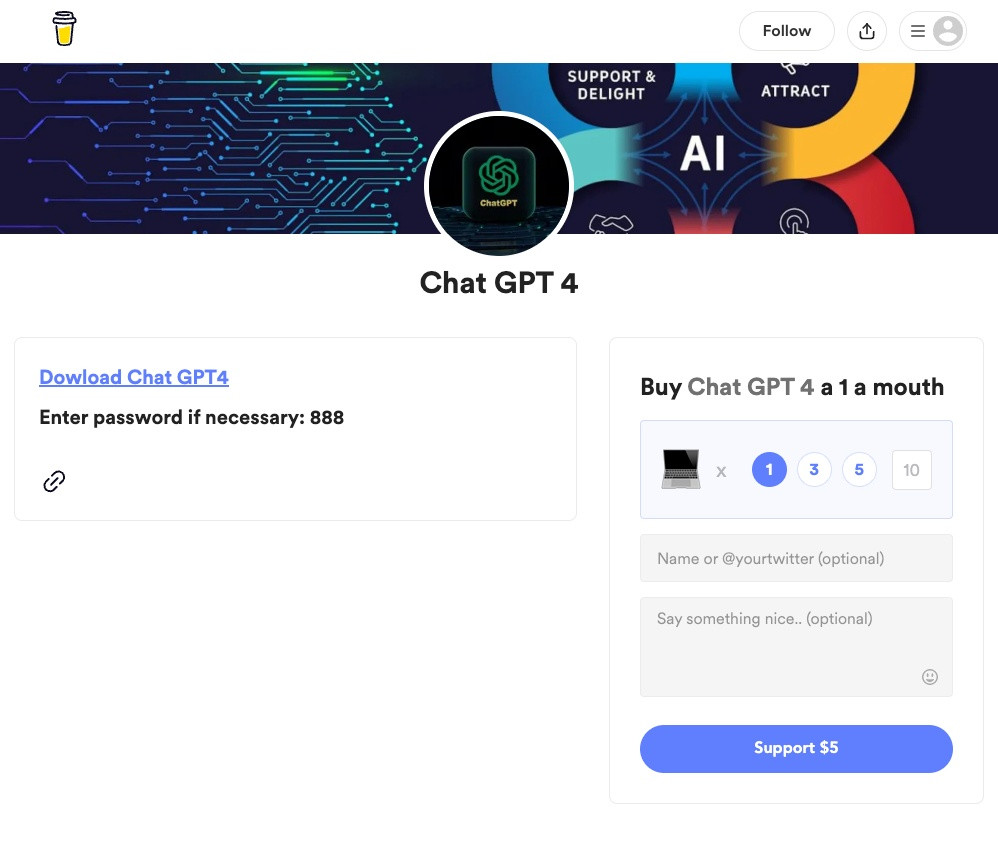 |
Mã độc mạo danh phần mềm ChatGPT. Hiện tại OpenAI chỉ cung cấp công cụ này trực tiếp trên trang web của họ. Ảnh: FB. |
Более изощренные вредоносные инструменты предлагают ограниченную функциональность ChatGPT, чтобы избежать подозрений, что затрудняет обнаружение для обычного пользователя интернета. Кроме того, ChatGPT — не единственный продукт на основе ИИ, используемый киберпреступниками. Злоумышленники также нацелены на Bard, аналогичный чат-бот от Google.
На сегодняшний день ChatGPT официально предоставляется компанией OpenAI исключительно через свой веб-сайт. Они не выпускали никакого программного обеспечения, мобильных приложений или расширений для браузеров.
Серия предупреждений
Отчет Meta о безопасности — не первый тревожный сигнал о том, что киберпреступники используют ChatGPT в качестве прикрытия для обмана пользователей.
В марте,Новости хакеровПоявились сообщения о расширении под названием "Quick Access to ChatGPT", обнаруженном в магазине приложений Google Chrome. Это мошенническое расширение может нанести серьезный ущерб, например, взломать корпоративные аккаунты в Facebook и использовать их для показа рекламы.
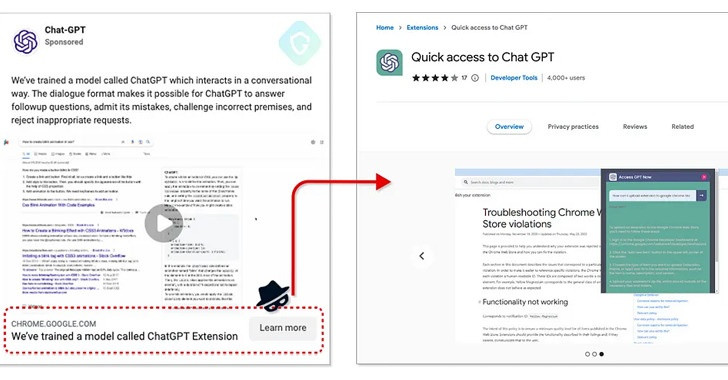 |
В магазине приложений Chrome появилось расширение, предлагающее функциональность ChatGPT. Изображение: The Hacker News. |
Эксперт по безопасности Нати ТалGuardio LabsАнализ показал, что ежедневно устанавливаются тысячи поддельных расширений ChatGPT, что позволяет злоумышленникам выкачивать деньги из рекламы, размещаемой с помощью украденных аккаунтов Facebook.
Экосистема Google — не единственное место, где встречаются мошеннические схемы, использующие имя ChatGPT. Алекс Клебер, исследователь из Google,Конфиденциальность прежде всегоПоиск в Mac App Store выявил тревожное количество приложений, заявляющих о наличии утилиты ChatGPT, с некоторыми сомнительными функциями, такими как бессрочная плата, копирование исходного кода и подозрительные профили разработчиков.
Кроме того, исследователи из компании, занимающейся кибербезопасностью,Контрольно-пропускной пунктВ сообщении также предупреждалось, что киберпреступники используют ChatGPT для шифрования вредоносного ПО и написания очень убедительных фишинговых писем с целью обмана пользователей.
Анонимный хакер на хакерском форуме подробно описал, как он использовал ChatGPT для шифрования вредоносной программы, способной находить целевые файлы на компьютере, сжимать их и передавать на удаленный сервер.
Трудно предсказать все методы злоупотребления, которые ChatGPT может использовать для совершения противоправных действий. На данный момент, в целях безопасности, пользователям следует использовать только инструменты, предоставляемые OpenAI через их официальный сайт.
Нгуен Хиеу