
Внимание: Новое вредоносное ПО для Android крадет банковские PIN-коды.
Новая вредоносная программа для Android под названием RatHat может красть PIN-коды, пароли, коды аутентификации и сохранять доступ к телефону даже после удаления пользователем вредоносного приложения.
Специалисты по информационной безопасности обнаружили RatHat, вредоносную программу для Android, нацеленную на пользователей банковских приложений. Она способна подделывать интерфейсы, красть учетные данные и, что наиболее важно, сохранять контроль над устройством.
По данным исследователей из компании Zimperium, специализирующейся на кибербезопасности, RatHat использует уязвимости нескольких встроенных функций Android, включая поддержку людей с ограниченными возможностями и режим разработчика, для получения более глубокого контроля над телефоном.
Исследователи полагают, что хакерская группа, стоящая за этим вредоносным ПО, действует из Китая.
Речь идёт не только о краже банковских паролей.
Распространяющая кампания RatHat началась с поддельных сайтов для скачивания, продвигаемых посредством фишинговых сообщений, вредоносной рекламы и сторонних форумов.
Пользователей обманом заставляют загрузить установочный файл Android (APK), который выглядит как легитимное приложение. Затем приложение предлагает жертве предоставить разрешения на использование специальных возможностей — функции, которую Android предоставляет для помощи людям с ограниченными возможностями во взаимодействии со своими устройствами.
Получив это разрешение, RatHat может отслеживать активность на экране, читать SMS-сообщения и уведомления, содержащие одноразовые коды аутентификации (OTP), а также собирать информацию об установленных приложениях.
Это означает, что риск выходит за рамки простой кражи учетных данных. Злоумышленники могут собрать и другие данные, необходимые для доступа к банковским счетам или совершения несанкционированных транзакций.
Вредоносное ПО сохраняется даже после удаления пользователем приложения.
Наибольшее беспокойство вызывает тот факт, что RatHat разработан таким образом, чтобы оставаться активным даже после удаления приложения пользователями.
Вредоносная программа может отображать поддельный экран удаления. Но даже если пользователь успешно удалит приложение, локальный компонент RatHat может остаться в системе вне обычного жизненного цикла приложения.
Он постоянно проверяет, существует ли пакет приложения. Если обнаруживается, что он был удален, этот компонент может переустановить APK-файл и восстановить необходимые разрешения, не требуя от пользователя повторного предоставления этих прав обычным способом.
Это означает, что простого удаления вредоносного приложения недостаточно для решения проблемы. Пользователи могут заметить, что приложение исчезло с их телефона, в то время как злоумышленник по-прежнему имеет возможность сохранить доступ и повторно внедрить вредоносное ПО на устройство.
Искусственный интеллект используется для управления зараженными телефонами.
RatHat также использует поддельные веб-интерфейсы, которые выглядят как банковские, криптовалютные или платежные приложения.
Когда пользователь открывает целевое приложение, вредоносная программа может наложить поддельный интерфейс поверх реального экрана, чтобы собрать информацию для входа в систему и PIN-коды.
RatHat одновременно отслеживает координаты касаний экрана. Это позволяет ему определять цифры, которые пользователь вводит на клавиатуре PIN-кода, или как пользователь рисует графический ключ для разблокировки телефона.
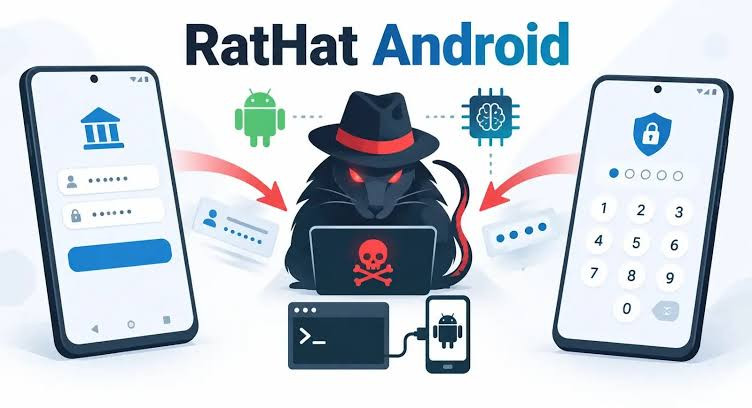
Примечательно, что исследователи обнаружили, что RatHat отправляет карту интерфейса телефона в реальном времени сгенерированному ИИ-помощнику для выполнения ряда автоматизированных задач. ИИ может помочь вредоносной программе идентифицировать определенную кнопку, считывать содержимое экрана или решать, когда следует прокручивать страницу.
Такой подход позволяет RatHat адаптироваться к различным интерфейсам и языкам, вместо того чтобы полностью полагаться на фиксированные точки касания. Это свидетельствует о том, что ИИ может стать вспомогательным компонентом для вредоносных кампаний на мобильных устройствах.
Что могут сделать пользователи, чтобы предотвратить это?
Чтобы свести к минимуму риск атак вредоносного ПО, пользователям следует проявлять осторожность с момента установки приложений. Загружайте приложения только из официальных магазинов и избегайте перехода по подозрительным ссылкам, отправленным в текстовых сообщениях или нежелательной рекламе. В частности, не предоставляйте разрешения на использование специальных возможностей приложениям, которым эта функциональность на самом деле не нужна.
Пользователям также следует регулярно проверять разрешения и включенные функции на своих телефонах. Если они заметят необычные уведомления, странные экраны входа в систему или необъяснимые транзакции, им следует связаться с банком, используя другое доверенное устройство, чтобы проверить свой счет.
Банкам и поставщикам платежных услуг необходимо усилить контроль за транзакциями, совершаемыми с устройств, демонстрирующих необычное поведение, например, когда приложения накладываются на экран, мешают работе телефона или активируют функции для разработчиков. Для транзакций с высоким риском от клиентов может потребоваться дополнительная верификация перед завершением операции.
Пользователям также не следует полагаться исключительно на одноразовые пароли (OTP), отправляемые по SMS, для защиты своих учетных записей. RatHat предназначен для перехвата и чтения сообщений, содержащих коды аутентификации, что создает дополнительные возможности для злоумышленников получить доступ к учетным записям.