9 способов избежать мошенничества при покупках в интернете.
Инструменты искусственного интеллекта (ИИ) помогают мошенникам создавать все более изощренные поддельные сайты онлайн-магазинов. Пользователям следует быть более осторожными в отношении выгодных предложений и акций в интернете.
Онлайн-шопинг становится все более популярным, но он также превратился в благодатную почву для киберпреступников.
Согласно недавнему отчету американского гиганта платежных технологий Visa, мошенники используют недорогие инструменты искусственного интеллекта для копирования интерфейсов известных веб-сайтов, а затем крадут информацию о кредитных или дебетовых картах покупателей.
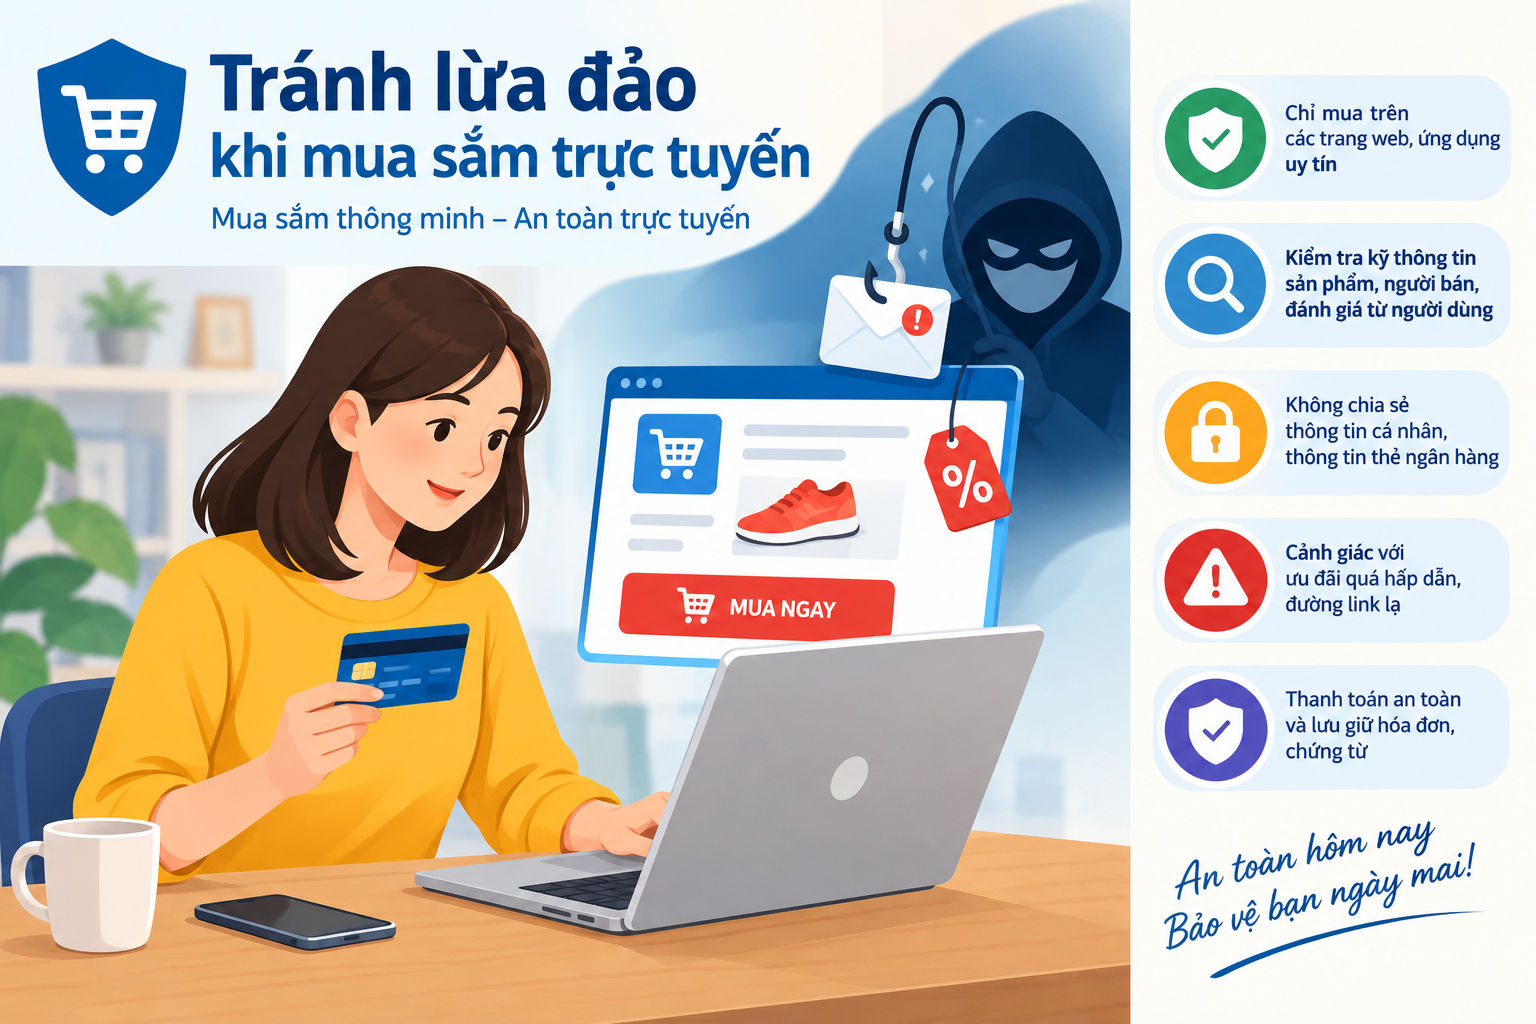
Чтобы свести к минимуму риск стать жертвой, пользователи могут применять несколько простых принципов, описанных ниже.
1. Покупайте только на проверенных сайтах.
Не стоит слепо доверять сайтам, которые появляются первыми в результатах поиска, поскольку результаты поиска могут быть сфальсифицированы или вести пользователей на страницы, содержащие вредоносный код.
Прежде чем совершать покупку у продавца, услугами которого вы никогда раньше не пользовались, почитайте независимые отзывы и перепроверьте доменное имя. Необычные орфографические ошибки, подозрительные доменные имена или чрезмерно привлекательные рекламные предложения — всё это тревожные признаки.
2. Проверьте адрес веб-сайта.
Перед вводом платежных данных проверьте адрес веб-сайта и убедитесь, что страница использует защищенный HTTPS-адрес. Это означает, что соединение между вашим устройством и веб-сайтом зашифровано.
Однако важно помнить, что HTTPS не гарантирует автоматически легитимность веб-сайта. Фишинговые сайты также могут использовать сертификаты безопасности. Поэтому это следует рассматривать лишь как дополнительный уровень проверки.
3. Тщательно изучите информацию о продавце.
Перед предоставлением платежной информации, пожалуйста, проверьте название компании, адрес, номер телефона и отзывы клиентов.
Đừng quá tin vào những website chỉ có hàng loạt đánh giá tích cực, bởi phản hồi giả có thể được tạo ra để đánh lừa người mua. Nếu có thể, hãy liên hệ trực tiếp với người bán để xác nhận chính sách đổi trả và phương thức xử lý khi đơn hàng gặp vấn đề.
4. Hạn chế chia sẻ thông tin cá nhân
Một website bán hàng không cần biết mọi thông tin về bạn. Chỉ cung cấp những dữ liệu thực sự cần thiết để hoàn tất giao dịch.
Ngày sinh, tên đệm, số giấy tờ tùy thân hoặc những thông tin cá nhân không liên quan có thể trở thành dữ liệu quý giá đối với kẻ trộm danh tính. Càng ít thông tin bị lộ, nguy cơ bị lợi dụng càng thấp.
5. Hạn chế dùng thẻ ghi nợ
Thẻ ghi nợ được liên kết trực tiếp với tài khoản ngân hàng, vì vậy nếu thông tin bị đánh cắp, kẻ gian có thể tiếp cận tiền trong tài khoản.
Khi mua sắm trực tuyến, thẻ tín dụng hoặc các phương thức thanh toán có cơ chế bảo vệ người dùng thường là lựa chọn an toàn hơn. Một số ngân hàng còn cung cấp số thẻ ảo hoặc số thẻ dùng một lần cho giao dịch trực tuyến.
Đồng thời, hãy thường xuyên kiểm tra sao kê. Nếu phát hiện giao dịch bất thường, cần liên hệ ngay với ngân hàng hoặc tổ chức phát hành thẻ.
6. Cảnh giác với thẻ quà tặng
Thẻ quà tặng cũng là mục tiêu của nhiều trò gian lận. Không nên mua thẻ từ những nguồn không rõ ràng hoặc các dịch vụ trao đổi thiếu uy tín.
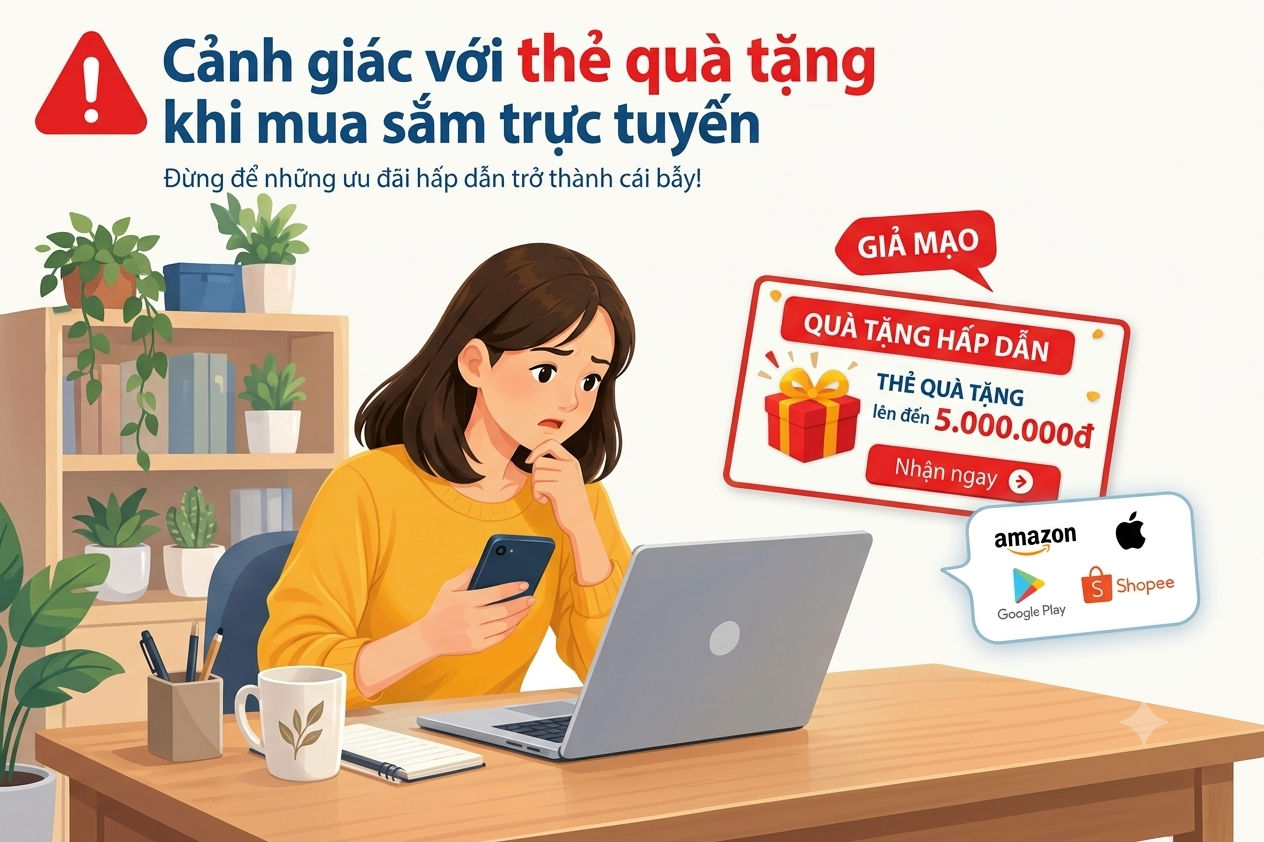
Более безопасный вариант — покупать напрямую у продавца или использовать электронную карту, выпущенную самим продавцом.
7. Не кликайте на рекламные объявления без разбора.
Интернет-реклама может привести пользователей на поддельные веб-сайты, страницы, содержащие вредоносное ПО или фишинговые программы. Особенно следует остерегаться рекламы, использующей изображения знаменитостей для продвижения товаров или обещающей необычные подарки.
Технология Deepfake делает этот вид мошенничества еще более убедительным. Пользователям следует проверять источник информации, а не слепо доверять изображениям или видео, появляющимся в социальных сетях.
Надежный блокировщик рекламы может помочь ограничить распространение вредоносной рекламы и инструментов отслеживания. Кроме того, регулярно обновляйте программное обеспечение для обеспечения безопасности и операционную систему до последней версии.
8. Повысить безопасность учетной записи.
Менеджеры паролей помогают создавать и хранить надежные, уникальные пароли для каждой учетной записи. Что еще более важно, они позволяют включить многофакторную аутентификацию (МФА) всякий раз, когда сервис ее поддерживает.
Эффективность средств обеспечения безопасности зависит от регулярного обновления. Постоянно появляются новые угрозы, поэтому использование устаревшего программного обеспечения может сделать ваше устройство уязвимым для атак.
9. Если вас обманули, сообщите об этом.
Стать жертвой онлайн-мошенничества — это не повод для стыда. Важно быстро отреагировать на последствия и сообщить об инциденте.
Если вы обнаружили мошенническую транзакцию, свяжитесь со своим банком или платежным провайдером. Одновременно сообщите о мошенническом веб-сайте, продавце или учетной записи соответствующей платформе и властям, чтобы ограничить риск того, что другие люди станут жертвами.
В заключение следует отметить, что ни одна отдельная мера не может полностью исключить риски онлайн-покупок. Однако тщательная проверка веб-сайтов, ограничение обмена личными данными, использование безопасных способов оплаты и включение многофакторной аутентификации могут значительно снизить риск кражи информации.
Особенно в эпоху искусственного интеллекта пользователям не следует судить о веб-сайте исключительно по его профессиональному внешнему виду. Веб-сайт, который выглядит в точности как сайт известного бренда, всё ещё может быть ловушкой, созданной для кражи денег или личной информации.
Фан Ван Хоа