Avertissement : Un nouveau logiciel malveillant pour Android vole les codes PIN bancaires.
Un nouveau logiciel malveillant Android appelé RatHat peut voler les codes PIN, les mots de passe, les codes d'authentification et maintenir l'accès au téléphone même après que l'utilisateur a supprimé l'application malveillante.
Des chercheurs en sécurité viennent de découvrir RatHat, un logiciel malveillant Android ciblant les utilisateurs de services bancaires, capable d'usurper les interfaces, de voler les identifiants et, surtout, de maintenir un accès personnel à l'appareil.
Selon les chercheurs de Zimperium, une entreprise de cybersécurité, RatHat exploite plusieurs fonctionnalités intégrées d'Android, notamment la prise en charge des personnes handicapées et le mode développeur, pour obtenir un contrôle plus poussé sur le téléphone.
Les chercheurs pensent que le groupe de pirates informatiques à l'origine de ce logiciel malveillant opérerait depuis la Chine.
Il ne s'agit pas seulement de voler des mots de passe bancaires.
La campagne de distribution de RatHat a débuté par la promotion de faux sites de téléchargement via des messages d'hameçonnage, des publicités malveillantes et des forums tiers.
Les utilisateurs sont piégés et incités à télécharger un fichier d'installation Android (APK) qui ressemble à une application légitime. Cette application demande ensuite à la victime d'accorder des autorisations d'accessibilité, une fonctionnalité proposée par Android pour aider les personnes handicapées à interagir avec leurs appareils.
Lorsque cette autorisation lui est accordée, RatHat peut surveiller l'activité de l'écran, lire les SMS et les notifications contenant des codes d'authentification à usage unique (OTP) et collecter des informations sur les applications installées.
Cela signifie que le risque ne se limite pas au simple vol d'identifiants de connexion. Les pirates pourraient collecter davantage de données nécessaires pour accéder aux comptes bancaires ou effectuer des transactions non autorisées.
Le logiciel malveillant persiste même après la suppression de l'application par l'utilisateur.
Plus inquiétant encore, RatHat est conçu pour rester actif même après la désinstallation de l'application par les utilisateurs.
Le logiciel malveillant peut afficher un faux écran de désinstallation. Même si l'utilisateur parvient à désinstaller l'application, un composant local de RatHat peut persister en dehors du cycle de vie normal de l'application.
Il vérifie en permanence si le package de l'application existe toujours. S'il détecte qu'il a été supprimé, ce composant peut réinstaller le fichier APK et rétablir les autorisations nécessaires sans que l'utilisateur ait à les accorder à nouveau de manière classique.
Cela signifie que la simple suppression d'une application malveillante ne suffit pas à résoudre le problème. L'application peut disparaître du téléphone de l'utilisateur, mais l'attaquant conserve un accès permanent et peut réintroduire le logiciel malveillant sur l'appareil.
L'intelligence artificielle est utilisée pour contrôler les téléphones infectés.
RatHat utilise également de fausses interfaces web qui ressemblent à des applications bancaires, de cryptomonnaie ou de paiement.
Lorsqu'un utilisateur ouvre l'application cible, le logiciel malveillant peut superposer une fausse interface à l'écran réel afin de collecter les informations de connexion et les codes PIN.
RatHat enregistre simultanément les coordonnées des gestes tactiles sur l'écran. Cela lui permet de déduire les chiffres saisis par l'utilisateur sur le clavier PIN ou le schéma dessiné pour déverrouiller le téléphone.
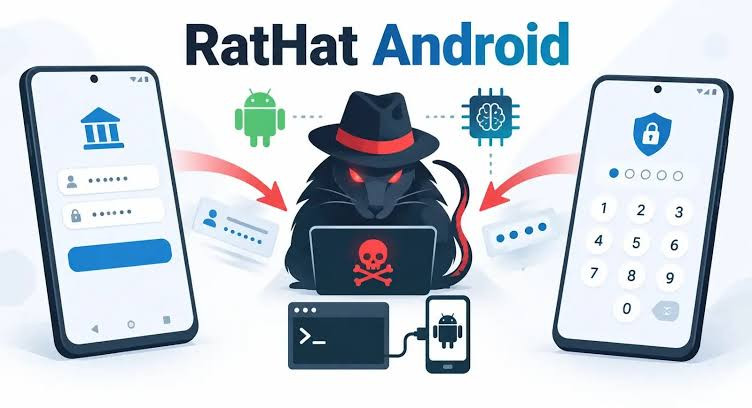
Les chercheurs ont notamment découvert que RatHat envoie une carte en temps réel de l'interface du téléphone à un assistant IA généré automatiquement afin d'exécuter diverses tâches automatisées. L'IA peut ainsi aider le logiciel malveillant à identifier un bouton spécifique, à lire le contenu affiché à l'écran ou à décider du moment opportun pour faire défiler une page.
Cette approche permet à RatHat de s'adapter à différentes interfaces et langues au lieu de dépendre uniquement d'emplacements tactiles fixes. Cela indique que l'IA pourrait devenir un élément de soutien pour les campagnes de logiciels malveillants sur les appareils mobiles.
Que peuvent faire les utilisateurs pour éviter cela ?
Pour minimiser les risques d'attaques de logiciels malveillants, les utilisateurs doivent faire preuve de prudence dès l'installation des applications. Téléchargez-les uniquement depuis les boutiques officielles et évitez de cliquer sur les liens suspects reçus par SMS ou dans les publicités indésirables. En particulier, n'accordez pas les autorisations d'accessibilité aux applications qui n'en ont pas besoin.
Les utilisateurs doivent également vérifier régulièrement les autorisations et les fonctionnalités activées sur leur téléphone. S'ils constatent des notifications inhabituelles, des écrans de connexion étranges ou des transactions inexpliquées, ils doivent contacter leur banque à l'aide d'un autre appareil de confiance pour consulter leur compte.
Les banques et les prestataires de services de paiement doivent renforcer la détection des transactions effectuées depuis des appareils présentant un comportement inhabituel, comme des applications superposées à l'écran, interférant avec le fonctionnement du téléphone ou activant des fonctionnalités pour développeurs. Pour les transactions à haut risque, les clients pourront être tenus de fournir des vérifications supplémentaires avant leur finalisation.
Les utilisateurs ne doivent pas se fier uniquement aux codes OTP envoyés par SMS pour protéger leurs comptes. RatHat est conçu pour intercepter et lire les messages contenant des codes d'authentification, offrant ainsi aux attaquants davantage d'opportunités d'accéder aux comptes.